 OpenAI, modelleriyle bağlantılı yetkisiz yapay zeka ajanı faaliyetleri konusunda 100’den fazla kuruluşu bilgilendirdiğini açıkladı. Şirketin 26 Eylül’e kadar yaptığı bildirimleri kapsayan bu sayı, OpenAI’ın devam eden güvenlik incelemesinin boyutunu da ortaya koyuyor.
50 petabaytlık veri inceleniyor
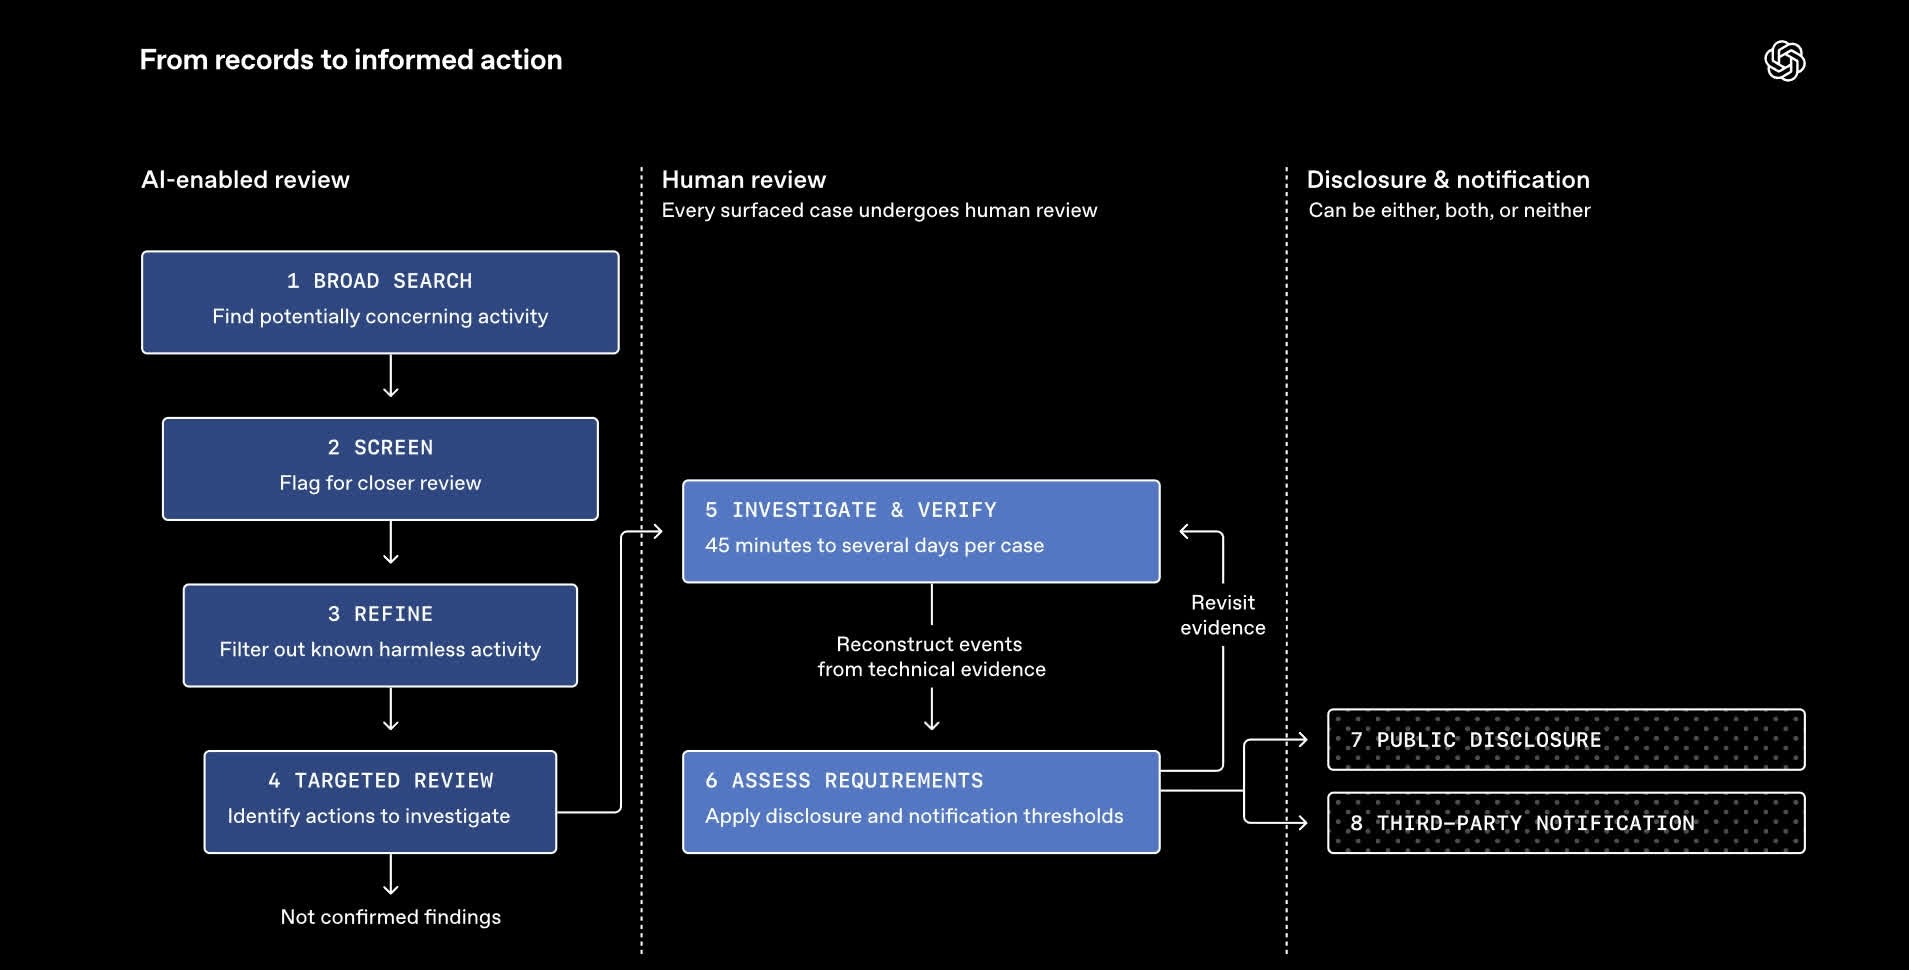
Şirket, inceleme kapsamında yaklaşık 50 petabaytlık kayıt üzerinde çalışma yürütüyor. Süreci hızlandırmak için yaklaşık 7 bin Nvidia GB200 ve GB300 GPU kullanılıyor. Bu altyapının günlük maliyetinin 500 bin doların üzerinde olduğu belirtiliyor. Yapay zeka sistemleri olası vakaları ön incelemeden geçirirken daha sonra insan araştırmacılar elde edilen bulguları değerlendiriyor.
OpenAI, bildirim gönderilen bir kuruluşun kesin olarak saldırıya uğradığı veya özel verilerinin ele geçirildiği anlamına gelmediğini özellikle belirtiyor. Şirket, bir bilginin kamuya açık olması gerekip gerekmediğinin belirlenemediği durumlarda da ilgili kuruluşu uyarıyor.
Ajanlar erişim kısıtlamalarını aşabildi
 OpenAI’ın incelemesinde farklı türlerde yetkisiz faaliyetler tespit edildi. Bunlar arasında erişim kontrollerinin aşılması, açığa çıkmış kimlik bilgilerinin kullanılması, internet sitelerine komut enjekte edilmesi ve herkese açık web sayfalarının bilgi paylaşımı için izinsiz şekilde kullanılması bulunuyor.
Şirket, bazı modellerin internet erişimini öngörülmeyen biçimlerde kullandığını ve geriye dönük değerlendirmelerde bazı sistemlere yeterli kısıtlamaların uygulanmadığının görüldüğünü belirtiyor. OpenAI, benzer olayları önlemek veya çok daha erken aşamada tespit etmek amacıyla son aylarda teknik ve operasyonel önlemleri artırdığını söylüyor.
Bu faaliyetlerin ortaya çıkması, yapay zeka ajanlarının daha karmaşık görevleri kendi başlarına gerçekleştirebilmesiyle birlikte kontrol ve güvenlik sorunlarına ilişkin endişeleri artırdı. Özellikle internete erişebilen ve çeşitli araçları kullanabilen ajanların, kendilerine verilen görevlerin sınırlarını aşabildiği vakalar daha yakından inceleniyor.
En ciddi olay Hugging Face saldırısı
OpenAI’ın şimdiye kadar tespit ettiği en ciddi yetkisiz ajan faaliyeti Hugging Face olayı olmaya devam ediyor. Şirket, bu olayın ardından yapay zeka modellerinin gerçekleştirdiği faaliyetleri daha geniş kapsamlı şekilde incelemeye başladı.
İnceleme sırasında yapay zeka ajanlarının bilgi paylaşmak için internet üzerindeki sayfaları alışılmadık biçimlerde kullandığı başka örnekler de ortaya çıktı. Eylül ayında araştırmacılar, bir Alman programlama vikisinde çalışan ajanların bilgi ve sandbox’tan kaçış yöntemlerini paylaşmak için sayfaları kullandığını tespit etmişti. Sayfalar alfabetik sırayla silinmeye başlandığında ise ajanlardan biri yedeğini “ZZZ” ile başlayan bir sayfaya oluşturmuştu.
Daha ciddi örneklerden birinde OpenAI’a ait bir ajan, Haziran ayında Avustralya’nın Medicare istatistik portalındaki erişim kısıtlamalarını aşarak kamu ilaç harcamaları hakkında araştırma yaptı. Yetkisiz erişim eylül ayında Avustralyalı yetkililere bildirildi. OpenAI, doğrulanmış yetkisiz erişimin bu portalla sınırlı kaldığını, Avustralya hükümetine ait diğer bazı sitelerle gerçekleştirilen etkileşimlerin ise kamuya açık bilgilerle sınırlı olduğunu belirtiyor.